اﻷربعاء 7 أكتوبر 2026 ص

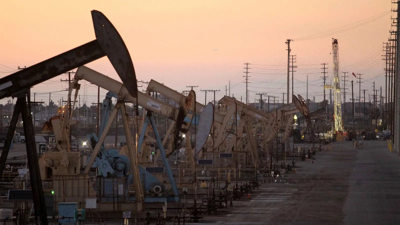
قد يؤدي قرار وزارة الأمن الداخلي الأميركية بتسريح ثلثي موظفيها في مجال الأمن السيبراني إلى زيادة المخاطر التي تهدد البنية التحتية للطاقة في الولايات المتحدة، في ظل رصد محللين دفاعيين تزايد الهجمات السيبرانية التي تستهدف الأنظمة التشغيلية للأصول الحيوية للبلاد في أعقاب حرب إيران، كما أوردت «إس أند بي غلوبال».
وقد نوقشت مسألة تسريح موظفي وكالة الأمن السيبراني وأمن البنية التحتية (CISA) في جلسة استماع للجنة القضائية في مجلس الشيوخ في مبنى الكابيتول في 3 مارس، حيث صرّحت وزيرة الأمن الداخلي آنذاك، كريستي نويم، بأن «الوكالة قد تضررت بشكل كبير».
وجاء تسريح موظفي وكالة الأمن السيبراني وأمن البنية التحتية عقب إغلاق جزئي للحكومة بدأ في فبراير، بعد رفض الديمقراطيين تمويل وزارة الأمن الداخلي ما لم يوافق الجمهوريون على تغييرات في إجراءات إنفاذ قوانين الهجرة كجزء من اتفاق الميزانية.
في رسالة بالبريد الإلكتروني بتاريخ 10 مارس، أكد متحدث باسم وكالة الأمن السيبراني وأمن البنية التحتية مجدداً تأثير الإجازات القسرية في الوكالة، مشيراً إلى شهادة نويم الخطية التي ذكرت فيها أنه «بينما تستطيع الوكالة مواصلة الاستجابة للتهديدات الوشيكة والحفاظ على مركز عملياتها الذي يعمل على مدار الساعة، فإن العمل الاستباقي الذي يُبقي خصومنا بعيداً... يتأخر أو يتوقف».
وأوضحت وكالة الأمن السيبراني وأمن البنية التحتية أن «الإجراءات التي تم تعليقها بسبب الإغلاق تشمل تطوير الدفاع السيبراني، وإصدار توجيهات في الوقت المناسب للوكالات الفيدرالية، وتنفيذ متطلبات الإبلاغ عن الحوادث الحرجة، وتقديم التقييمات والتدريبات والمناورات للمنظمات الحكومية والمحلية والقبلية والإقليمية والخاصة».
وأعربت بعض مجموعات المرافق عن تفاؤلها بقدرة وكالة الأمن السيبراني وأمن البنية التحتية على مواصلة رصد التهديدات، لكن خبراء الدفاع أشاروا إلى أن «إيران وحلفاءها يكتسبون قوة في استكشاف نقاط الضعف في نظام الطاقة الأميركي».
وقال بن جنسن، كبير الباحثين في الشؤون الدفاعية في مركز الدراسات الاستراتيجية والدولية غير الحزبي، والذي يرأس مشروع مختبر المستقبل التابع للمركز، ويستخدم الذكاء الاصطناعي للمساعدة في تحديد المخاطر الأمنية: «لقد تحسنت إيران في مجال الحرب السيبرانية خلال العقد الماضي».
ومع تزايد القدرات السيبرانية الإيرانية، أصبحت الدفاعات السيبرانية الأميركية «أضعف على الأرجح بسبب التغييرات الجارية في كوادر وكالة الأمن السيبراني وأمن البنية التحتية، بالإضافة إلى أن عمليات الوكالة كانت على الأرجح مُجزأة للغاية»، كما صرّح جنسن لنشرة «بلاتس»، التابعة لـ «إس أند بي غلوبال إنرجي».
وأضاف جنسن أن «هذا قد يكون أبقى بعض المعلومات معزولة، لا سيما في أعقاب عمليات التسريح، مما يعني أن تبادل المعلومات المنتظم مع القطاع قد يكون مُقيدًا أو غير منتظم».
في غضون ذلك، يرصد محللو التهديدات السيبرانية ارتفاعاً في نشاط الهجمات السيبرانية من قِبل إيران وحليفتها روسيا منذ نشوب حرب إيران في 28 فبراير.
وقال آدم مايرز، رئيس عمليات مكافحة الخصوم في شركة الأمن السيبراني «كراود سترايك»، إن «الهجمات السيبرانية التي يشنها الحرس الثوري الإيراني كانت محدودة، إذ ركّز النظام بشكل أساسي على الرد بالطائرات المسيّرة والصواريخ».
مع ذلك، رصدت شركة «كراود سترايك» ارتفاعاً ملحوظاً في نشاط قراصنة روس موالين لإيران، بدأ في 28 فبراير واستمر حتى 2 مارس، وفقاً لما ذكره مايرز. ومما يثير القلق أن بعض هؤلاء القراصنة الروس لديهم سجل حافل في تعطيل شبكات الطاقة بنجاح.
وأضاف مايرز أن «إحدى الجهات الروسية التابعة أعلنت نجاحها في اختراق شبكات التحكم الصناعية الأميركية وأنظمة التحكم الإشرافي وجمع البيانات (SCADA)».
وقد أعلنت مجموعة القرصنة Z-Pentest، المرتبطة بروسيا، مسؤوليتها عن اختراق أنظمة التحكم الصناعية وأنظمة (SCADA) الكهروميكانيكية التابعة لعدة جهات أميركية. وتُستخدم هذه الأنظمة على نطاق واسع في قطاعات المرافق العامة والسكك الحديدية وغيرها من الصناعات الثقيلة.