الثلاثاء 20 أكتوبر 2026 م

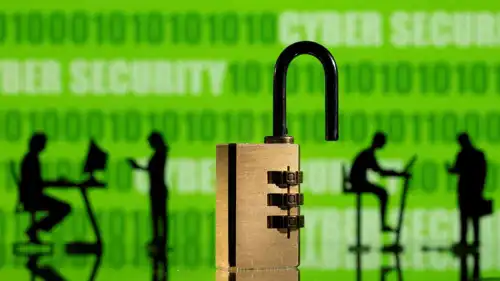
تتجه شركات الشحن ومشغلو الموانئ حول العالم إلى زيادة استثماراتهم في الأمن السيبراني، مع تحول الهجمات الرقمية إلى أحد أبرز العوامل المؤثرة في تكلفة التشغيل، وإدارة المخاطر، واستمرارية سلاسل الإمداد. يأتي ذلك بالتوازي مع توسع مشاريع الموانئ الذكية، واعتماد السفن على الأنظمة المتصلة، ما عزز الطلب على حلول الحماية الرقمية بوصفها جزءاً من البنية التحتية للنقل البحري.
ويعكس هذا المسار تحولاً في أولويات الإنفاق داخل القطاع، إذ لم تعد الاستثمارات تقتصر على بناء السفن، وتوسعة الأرصفة، وزيادة الطاقة الاستيعابية، بل أصبحت تشمل حماية البنية الرقمية التي تدير العمليات اللوجستية، باعتبارها عنصراً مؤثراً في كفاءة التشغيل، واستمرارية الأعمال.
تؤكد مؤشرات السوق أن الأمن السيبراني البحري أصبح واحداً من أسرع القطاعات نمواً داخل منظومة الخدمات اللوجستية البحرية. ووفقاً لتقديرات شركة «فورتشن بيزنس إنسايتس» (Fortune Business Insights)، بلغت قيمة سوق الأمن السيبراني البحري العالمي نحو 4.68 مليار دولار في العام 2025، مع توقعات بارتفاعها إلى 13.06 مليار دولار بحلول عام 2034، مدفوعة بتوسع الموانئ الذكية، وزيادة الاعتماد على السفن المتصلة، وتشديد المتطلبات التنظيمية الخاصة بحماية البنية التحتية الرقمية.
وتنسجم هذه التوقعات مع تقديرات شركة «غراند فيو ريسيرش» (Grand View Research) التي ترجح نمو السوق من 3.19 مليار دولار في العام 2024 إلى نحو 9.01 مليار دولار بحلول العام 2033، بمعدل نمو سنوي مركب يبلغ 12.5%، في مؤشر على تحول الأمن السيبراني إلى استثمار طويل الأجل داخل الصناعة البحرية، وليس مجرد استجابة مؤقتة لتصاعد الهجمات الإلكترونية.
يتزامن هذا النمو التوسع العالمي في مشاريع الموانئ الذكية، التي تعتمد بصورة متزايدة على الذكاء الاصطناعي، وإنترنت الأشياء، والأتمتة، وتحليل البيانات اللحظي لإدارة حركة السفن والحاويات بكفاءة أعلى.
غير أن هذا الترابط الرقمي يوسع أيضاً مساحة المخاطر، إذ يمكن لأي اختراق أن ينتقل من السفينة إلى أنظمة الميناء، ثم إلى شركات النقل البري والمستودعات وسلاسل التوريد، بما يضاعف الخسائر الاقتصادية، ويؤثر في انسيابية التجارة العالمية.
وانعكس ذلك على إستراتيجيات الاستثمار، ففي «ميناء روتردام» (Port of Rotterdam)، يجري دمج الأمن السيبراني في أنظمة إدارة حركة السفن والمنصات الرقمية التي تربط الميناء بمشغلي الخدمات اللوجستية، بينما يوسع «ميناء سنغافورة» (Port of Singapore) استثماراته في تقنيات الذكاء الاصطناعي لرصد التهديدات الإلكترونية، في حين يواصل «ميناء جبل علي» تطوير بنيته الرقمية ضمن إستراتيجية التحول الذكي التي تقودها «دي بي ورلد» (DP World).

فرضت الرقمنة واقعاً جديداً على قطاع النقل البحري، إذ أصبحت السفن الحديثة تعتمد على منظومة مترابطة تشمل أنظمة الملاحة الإلكترونية، وأنظمة «التعرف الآلي على السفن» (AIS)، والاتصالات عبر الأقمار الصناعية، ومنصات إدارة الحمولات، وقواعد بيانات تضم: معلومات الشحنات، والطاقم، ومسارات الإبحار.
ورغم أن هذه الأنظمة أسهمت في رفع الكفاءة التشغيلية، وتحسين إدارة الرحلات، فإنها أوجدت في المقابل نقاط دخول جديدة للهجمات الإلكترونية، ما جعل حماية الأنظمة الرقمية جزءاً من حماية الأصول البحرية نفسها.
وترى «المنظمة البحرية الدولية» (IMO) أن الأمن السيبراني أصبح عنصراً أساساً في منظومة السلامة البحرية، في ظل اعتماد أكثر من 80% من التجارة العالمية على النقل البحري، الأمر الذي يضاعف الأثر الاقتصادي لأي هجوم يستهدف الأنظمة الرقمية التي تدير حركة التجارة.
رغم هذا التحول، تشير التقديرات إلى أن الإنفاق على الأمن السيبراني لا يزال دون مستوى المخاطر التي تواجهها الصناعة.
ووفقاً لتحليل نشر استناداً إلى بيانات شركة «مارلينك» (Marlink) المتخصصة في حلول الاتصالات الرقمية، تتراوح ميزانيات الأمن السيبراني لدى كثير من ملاك السفن بين 300 و1000 دولار شهرياً فقط، في حين تتراوح فاتورة الوقود الشهرية للسفينة الواحدة بين 175 ألفاً و3 ملايين دولار.
ولا تبدو هذه الفجوة في توزيع الإنفاق مجرد مفارقة مالية، بل ترصد طريقة مختلفة في تقييم المخاطر. إذ تشير التقديرات إلى أن توقف سفينة تجارية داخل أحد الموانئ قد يكلف مالكها ما يصل إلى 100 ألف دولار يومياً نتيجة تعطيل العمليات، وتأخر الشحنات، وهي خسائر تتجاوز بكثير حجم الإنفاق الوقائي المطلوب لتعزيز الحماية الرقمية.
وانطلاقاً من هذه المقارنة، يرى خبراء القطاع أن توجيه ما يعادل 1% فقط من فاتورة الوقود إلى الأمن السيبراني يمكن أن يوفر مظلة حماية أكثر كفاءة للأصول والبيانات والسمعة التجارية، مقارنة بالخسائر المحتملة التي قد تنجم عن هجوم إلكتروني واحد.
لم تقتصر تداعيات التوترات الأخيرة في «مضيق هرمز» على أسواق الطاقة أو تكاليف التأمين البحري، بل امتدت إلى إعادة تقييم المخاطر المرتبطة بالبنية الرقمية التي تعتمد عليها حركة الشحن العالمية.
فمع تصاعد التهديدات الجيوسياسية، برزت مخاوف من أن تصبح الأنظمة الرقمية هدفاً موازياً لأي تصعيد ميداني، وهو ما دفع شركات النقل البحري إلى التعامل مع الأمن السيبراني باعتباره جزءاً من خطط استمرارية الأعمال، وليس مجرد إجراء احترازي.
ويلفت «المجلس البحري الدولي والبلطيقي» (BIMCO) إلى أن الهجمات الإلكترونية، وهجمات الفدية، واستهداف أنظمة الملاحة والاتصالات، باتت تمثل امتداداً للمخاطر الجيوسياسية التي تواجه القطاع، وهو ما يفرض إعادة النظر في أساليب إدارة المخاطر داخل شركات الشحن.
وتبرز حادثة وقعت، في نوفمبر 2025، مثالاً على ذلك، عندما تمكنت مجموعة قرصنة تعرف باسم «إمبريال كيتن» (Imperial Kitten) من اختراق نظام التعرف الآلي على السفن والوصول إلى كاميرات المراقبة على متن إحدى السفن، ما وفّر لها معلومات مباشرة عن تحركاتها، في واقعة تكشف مدى حساسية الأنظمة الرقمية التي تعتمد عليها الصناعة البحرية.
يتجاوز أثر الأمن السيبراني، اليوم، حدود حماية الشبكات والأنظمة، ليصبح عاملاً مؤثراً في قرارات المستثمرين، وشركات التأمين، ومؤسسات التمويل، التي تنظر إلى الجاهزية الرقمية باعتبارها جزءاً من تقييم جودة الأصول البحرية، وقدرتها على مواصلة العمل في بيئة تتزايد فيها المخاطر.
ويعزز هذا الاتجاه ما أورده تقرير «التوقعات العالمية للأمن السيبراني» الصادر عن «المنتدى الاقتصادي العالمي» (WEF)، والذي أظهر أن 64% من المؤسسات حول العالم أدرجت الهجمات السيبرانية المرتبطة بالتوترات الجيوسياسية ضمن أولويات إدارة المخاطر.
ومع استمرار توسع التجارة الرقمية، واعتماد الموانئ على تقنيات الذكاء الاصطناعي وإنترنت الأشياء، يتجه الأمن السيبراني إلى ترسيخ مكانته كأحد المكونات الأساسية للاستثمار البحري، ليس باعتباره أداة لحماية الشبكات فحسب، بل كعامل يحافظ على استمرارية التجارة، ويعزز كفاءة سلاسل الإمداد، ويرفع القدرة التنافسية للأصول البحرية في اقتصاد عالمي يزداد اعتماداً على البيانات.